Cyberbezpieczeństwo NIS-2, CRA i IEC 62443: co to oznacza dla automatyki przemysłowej i jak przedsiębiorstwa mogą się do tego przygotować
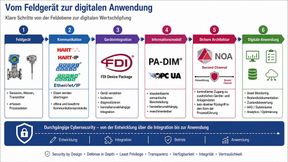
NIS-2, CRA i IEC 62443 – ta trójka dyrektyw i norm stanowi obecnie przedmiot zainteresowania branży automatyki procesowej i wyznacza nowe standardy w zakresie cyberbezpieczeństwa. Podczas gdy NIS-2 dotyczy zarządzania ryzykiem, obowiązków zgłaszania i odpowiedzialności, CRA skupia się na wymaganiach dotyczących produktów cyfrowych, a norma IEC 62443 określa ustrukturyzowane podejście do cyberbezpieczeństwa systemów automatyki.
Postępująca cyfryzacja procesów przemysłowych, oprócz wzrostu wydajności, niesie ze sobą również nowe wyzwania w zakresie cyberbezpieczeństwa. Dwa kluczowe akty prawne Unii Europejskiej – dyrektywa NIS 2 (Network and Information Security Directive 2) oraz ustawa o cyberodporności (Cyber Resilience Act, CRA) – wyznaczają nowe standardy w zakresie ochrony przemysłowych systemów automatyki. Przepisy te mają znaczący wpływ na przedsiębiorstwa z branży automatyki, zwłaszcza w zakresie bezpieczeństwa, zgodności z przepisami i ciągłości działania.
Zarejestruj się lub zaloguj, aby przeczytać ten artykuł
Aby przeczytać cały artykuł, musisz się zarejestrować. Bezpłatna rejestracja daje Ci dostęp do ekskluzywnych informacji.
Czy masz już konto? Zaloguj się tutaj