Koncepcja NOA i cyberbezpieczeństwo NOA Security Gateway – pierwsze wyniki testu penetracyjnego
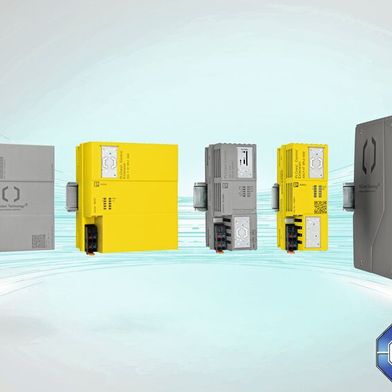
W koncepcji Namur Open Architecture (NOA) ważną rolę odgrywa bramka bezpieczeństwa NOA Security Gateway. W ramach kompleksowego testu penetracyjnego przetestowano już pierwsze prototypy tych urządzeń – zwłaszcza pod kątem cyberbezpieczeństwa. Wyniki pokazują, że koncepcja ta działa i jest bezpieczna.
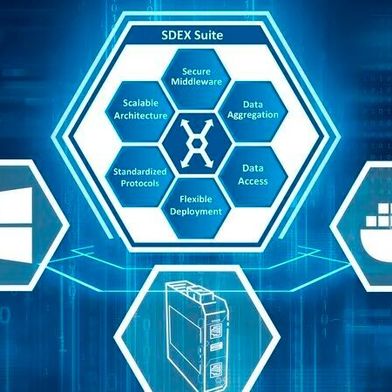
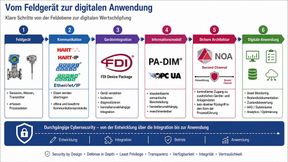
Schemat przedstawiający przepływ danych, który dosłownie nawiązuje do znanej piramidy automatyzacji: Za pomocą tej obrazowej prezentacji opisano w zaleceniu Namur NE 175 koncepcja NOA. Dzięki kanałowi bocznemu dane z produkcji, które można wykorzystać do monitorowania i usprawniania procesów, będą w przyszłości przepływać bez oddziaływania zwrotnego z instalacji technologicznych do narzędzi analitycznych i optymalizujących procesy. Pracowali nad tym liczni przedstawiciele organizacji Namur i ZVEI. Teraz nadszedł ten moment: pierwsi producenci technologii automatyki procesowej oferują NOA Security Gateway – zwaną również diodą NOA – interfejs, który ma zapewnić bezpieczne i bezodwrotne połączenie z poziomu pola do kanału bocznego. Zgodnie z definicją zawartą w NE 177, podczas opracowywania rozwiązania na pierwszym planie znalazł się „jednokierunkowy przepływ danych bez jakiegokolwiek oddziaływania zwrotnego”: jest to istotny krok w kierunku cyfryzacji i otwartości.
Zarejestruj się lub zaloguj, aby przeczytać ten artykuł
Aby przeczytać cały artykuł, musisz się zarejestrować. Bezpłatna rejestracja daje Ci dostęp do ekskluzywnych informacji.
Czy masz już konto? Zaloguj się tutaj